
Ein Kunde verlangt das Zertifikat, oder Sie wollen es als Vertriebsargument. ITSB-OS führt das Managementsystem durch alle Kapitel 4 bis 10, zeigt die Audit-Bereitschaft je Klausel und exportiert die Nachweise, die eine Zertifizierungsstelle in Stufe 1 und 2 anfordert.
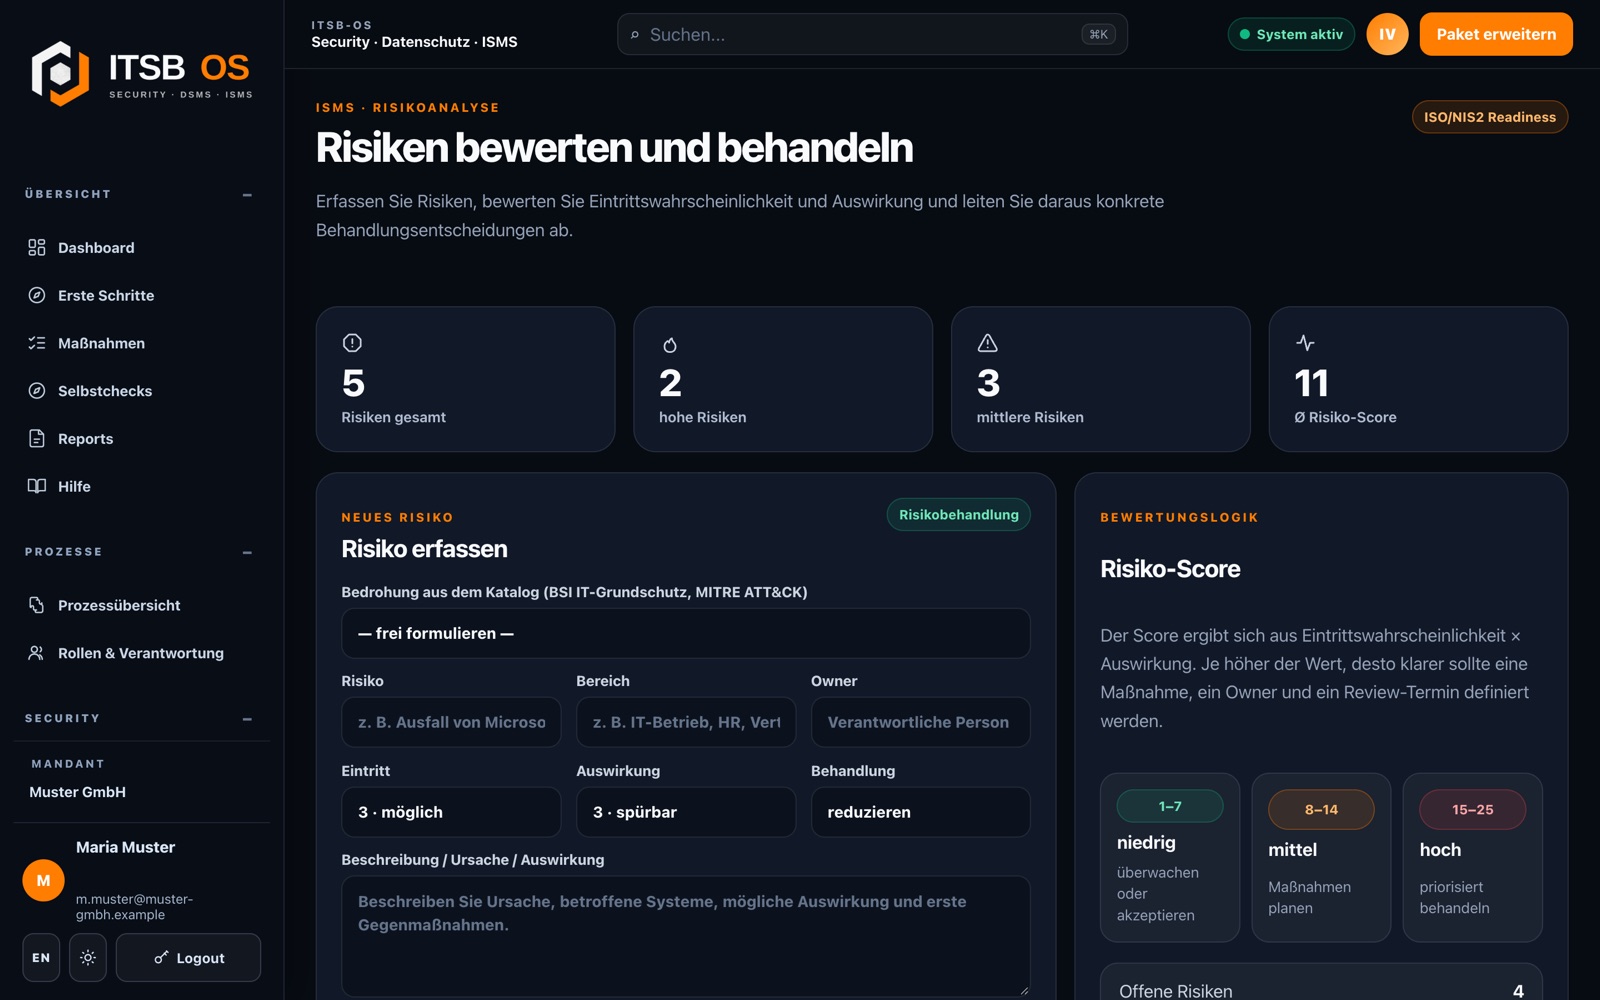
ITSB-OS bewertet die Kapitel 4 bis 10 aus den tatsächlich gepflegten Daten: erfüllt, teilweise, offen, mit Begründung und Link zur Stelle. Keine Selbsterklärung, sondern der Stand, den auch der Auditor sieht.
Die ISO 42001 ist die zertifizierbare Norm für den verantwortungsvollen Einsatz künstlicher Intelligenz. Sie folgt dem Kapitelaufbau der ISO 27001 und ergänzt ihn um ein KI-Systemregister, Folgenabschätzungen je System und 38 Maßnahmen im Anhang A. In ITSB-OS führen Sie beides im selben Portal.
Die EU-KI-Verordnung verlangt seit 2025 KI-Kompetenz der Mitarbeitenden und ab 2026 Pflichten für Betreiber von Hochrisiko-KI. Kunden fragen im Lieferantenfragebogen nach dem KI-Einsatz. Mit dem Register und der KI-Richtlinie beantworten Sie das in einer Stunde, mit der ISO 42001 belegen Sie es zertifizierbar.
Wer KI nur nutzt und nicht entwickelt, schließt die Entwicklungsmaßnahmen des Anhangs A begründet aus. Das Portal macht das mit einem Klick.
Für ein mittelständisches Unternehmen mit ITSB-OS typischerweise sechs bis zwölf Monate: Kontext und Scope, Risiken, Erklärung zur Anwendbarkeit, Richtlinien, Schulungen, internes Audit, Managementbewertung, dann Stufe-1- und Stufe-2-Audit durch die Zertifizierungsstelle.
Dokumentierte Information: Scope, Leitlinie, Risikomethodik, Erklärung zur Anwendbarkeit, Ziele, Auditprogramm, Managementbewertung. Das Audit-Paket aus ITSB-OS enthält genau diese Unterlagen als Export.
Ja. Das KI-Managementsystem nach ISO/IEC 42001 liegt im selben Portal: KI-Systemregister mit Risikoklasse nach EU-KI-Verordnung, Folgenabschätzung je System, Erklärung zur Anwendbarkeit mit 38 Maßnahmen, Audit-Bereitschaft und AIMS-Audit-Paket. Audits, Managementbewertung und Ziele teilen sich die Werkzeuge mit dem ISMS.
Nein. Sie entscheiden je Maßnahme, ob sie anwendbar ist, und begründen Ausschlüsse. ITSB-OS belegt die Erklärung zur Anwendbarkeit aus dem Compliance-Mapping vor und verlangt für jeden Ausschluss eine Begründung.
Ja. Die TISAX-Selbsteinschätzung nach VDA ISA nutzt dieselben Kontrollen. Für Automobilzulieferer ist das oft der schnellere Weg, weil der Kunde das Label verlangt.
Der ISO-27001-Readiness-Check zeigt in acht Fragen, ob sich die Zertifizierung lohnt und was fehlt. Danach entscheiden Sie, ob Sie allein, mit uns oder mit einem Partner weitergehen.